
Documenti condivisi online: come gestire accessi, autorizzazioni e link pubblici
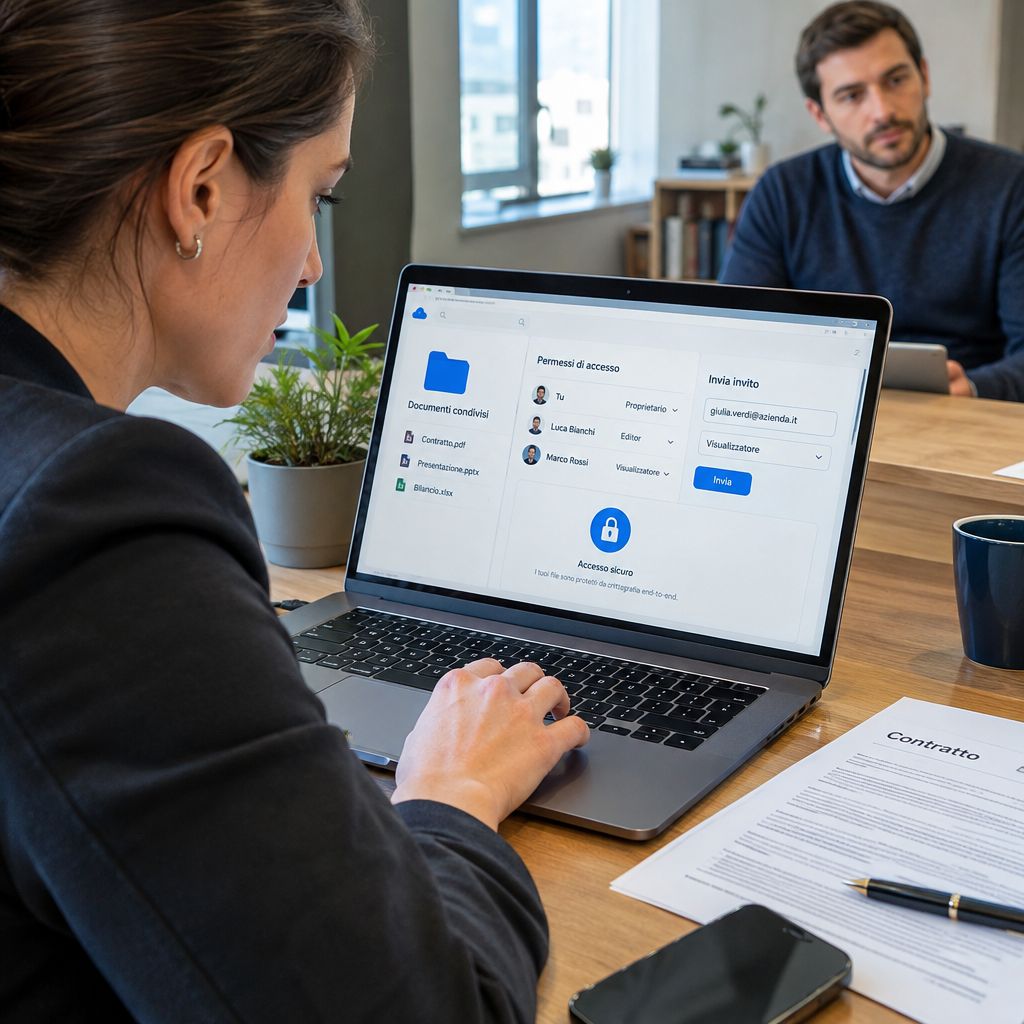
La condivisione di file online è diventata una pratica quotidiana per aziende, professionisti, scuole e famiglie. Contratti, preventivi, fogli di calcolo, presentazioni e documenti personali possono essere inviati in pochi secondi, ma questa semplicità richiede attenzione. La comodità non deve ridurre la sicurezza, soprattutto quando i materiali contengono dati riservati, informazioni economiche o contenuti destinati a un numero limitato di persone.
Gestire correttamente gli accessi significa decidere chi può visualizzare, modificare, commentare o scaricare un file. Le principali piattaforme cloud offrono controlli dettagliati, ma spesso le impostazioni predefinite favoriscono una condivisione rapida anziché prudente. Ogni autorizzazione va verificata prima dell’invio, evitando di affidarsi esclusivamente alla configurazione automatica proposta dal servizio.
Perché definire i livelli di accesso
Il primo passo consiste nel distinguere tra i diversi ruoli disponibili. Un lettore può aprire un documento senza apportare modifiche, un commentatore può lasciare note e suggerimenti, mentre un editor può intervenire direttamente sui contenuti. Questa differenza sembra evidente, ma nella pratica viene spesso ignorata. Non tutti gli utenti devono modificare i file, specialmente quando il documento rappresenta una versione ufficiale o contiene formule, dati e clausole importanti.
Per i documenti collaborativi, assegnare permessi differenziati aiuta a ridurre errori accidentali e conflitti tra versioni. Un responsabile può mantenere il controllo editoriale, mentre colleghi, clienti o consulenti ricevono l’accesso più limitato necessario al loro compito. Il principio del minimo privilegio resta fondamentale: ogni persona dovrebbe disporre solo delle autorizzazioni indispensabili per lavorare.
È utile inoltre evitare l’uso di account condivisi. Quando più persone accedono con le stesse credenziali, diventa difficile capire chi ha aperto, scaricato o modificato un file. Le piattaforme moderne consentono di invitare utenti singoli tramite indirizzo email, creando una tracciabilità più affidabile. Gli accessi personali migliorano controllo e responsabilità, soprattutto nei team che lavorano su progetti sensibili.
Come usare in modo sicuro i link pubblici
I link pubblici sono pratici perché consentono di distribuire rapidamente un documento senza inserire uno a uno tutti i destinatari. Tuttavia, un collegamento impostato su “chiunque abbia il link” può essere inoltrato, copiato o pubblicato per errore. Un link condiviso può circolare oltre i destinatari, anche se inizialmente viene inviato soltanto a un gruppo ristretto.
Prima di creare un collegamento accessibile pubblicamente, conviene valutare la natura del file. Materiali promozionali, brochure, cataloghi e contenuti destinati alla diffusione esterna possono essere adatti a questa modalità. Al contrario, documenti con dati anagrafici, password, informazioni finanziarie, report interni o bozze contrattuali dovrebbero restare protetti. I documenti riservati richiedono inviti nominativi e controllati, non semplici URL distribuibili liberamente.
Quando la piattaforma lo consente, è preferibile impostare una scadenza del link. In questo modo l’accesso termina automaticamente dopo un periodo definito, riducendo il rischio che un vecchio collegamento rimanga attivo per mesi o anni. La scadenza limita l’esposizione nel tempo e risulta particolarmente utile per offerte commerciali, cartelle stampa e materiali condivisi durante eventi temporanei.
Controllare download, copie e modifiche
Alcuni servizi permettono di bloccare il download, la stampa o la copia dei contenuti per gli utenti con accesso in sola lettura. Questa opzione non elimina ogni possibilità di duplicazione, poiché uno screenshot resta sempre possibile, ma aggiunge una barriera utile contro la diffusione involontaria. Limitare i download riduce le copie non autorizzate, soprattutto quando il file deve essere consultato ma non archiviato localmente.
Per i documenti modificabili, la cronologia delle versioni è uno strumento essenziale. Consente di vedere chi ha apportato cambiamenti, recuperare contenuti eliminati e confrontare revisioni differenti. Prima di avviare una collaborazione ampia, è consigliabile verificare che il salvataggio automatico e la cronologia siano attivi. La cronologia protegge il lavoro da errori e facilita il ripristino di una versione precedente senza dover ricostruire il documento manualmente.
Un’altra buona pratica consiste nel separare il file originale dalla copia destinata alla revisione esterna. Il documento master può rimanere in una cartella con accesso ristretto, mentre una copia viene condivisa con clienti o collaboratori. Separare le versioni evita modifiche sul documento ufficiale e rende più ordinato il processo di approvazione finale.
Gestire cartelle, gruppi e autorizzazioni ereditate
Le cartelle condivise semplificano l’organizzazione, ma possono creare problemi se le autorizzazioni vengono ereditate senza un controllo periodico. Un utente aggiunto a una cartella principale potrebbe ottenere accesso a numerosi file, inclusi materiali che non dovrebbe consultare. Le autorizzazioni delle cartelle meritano controlli regolari, in particolare dopo cambi di ruolo, collaborazioni concluse o riorganizzazioni interne.
Nei gruppi di lavoro più grandi, può essere efficace usare gruppi email o team predefiniti invece di assegnare permessi singoli a decine di persone. Questa soluzione rende più rapida la gestione degli ingressi e delle uscite dal progetto. I gruppi semplificano gli aggiornamenti delle autorizzazioni, purché siano mantenuti aggiornati da un responsabile incaricato.
Quando un dipendente lascia l’azienda o un consulente conclude il proprio incarico, revocare l’accesso ai documenti dovrebbe far parte della procedura di uscita. Non basta disattivare le credenziali principali se esistono link pubblici, file scaricati o cartelle condivise da account personali. La revoca tempestiva protegge dati e proprietà aziendale, riducendo le possibilità di accessi successivi non autorizzati.
Le verifiche da fare prima della condivisione
Prima di inviare un file, è consigliabile controllare destinatari, livello di autorizzazione, presenza di link esterni e contenuti nascosti. Commenti, revisioni, metadati e fogli non visibili possono contenere informazioni che non devono essere diffuse. Un controllo finale evita molte condivisioni indesiderate e richiede soltanto pochi minuti.
È importante verificare anche l’identità dei destinatari, soprattutto quando un indirizzo email è simile a quello di un collega o di un cliente. Gli errori di battitura possono portare alla consegna del documento alla persona sbagliata. Controllare gli indirizzi previene errori difficili da correggere, in particolare per comunicazioni contenenti dati personali o informazioni riservate.
Infine, la sicurezza dei documenti condivisi dipende anche dalle abitudini quotidiane. Password robuste, autenticazione a due fattori, aggiornamenti del browser e attenzione ai messaggi di phishing sono elementi complementari alla gestione dei permessi. La protezione efficace nasce da più livelli, non da una sola impostazione attivata una volta per tutte.
